Il phishing resta oggi la porta d’ingresso preferita dagli attaccanti informatici, e il motivo è semplice: è molto più facile sfruttare un errore umano che bucare un sistema informatico ben protetto.
Le persone si fidano, si emozionano, si distraggono…
Ed è proprio su questi aspetti che fanno leva i criminali informatici, spingendoci a cliccare un link, aprire un allegato, inserire una password, inserire i dati di una carta di credito o addirittura disporre un bonifico istantaneo verso un conto che, in realtà, appartiene a loro.
Due tipologie di phishing: phishing massivo e phishing mirato
Parlando di phishing, esistono sostanzialmente due tipologie di attacco.
La prima è il phishing massivo: mail generiche, scritte per colpire il maggior numero di persone possibile, con contenuti standard del tipo “il tuo pacco è in ritardo” o “il tuo account è stato bloccato”.
Non c’è un particolare studio sulla possibile vittima, si punta sui grandi numeri.
Al contrario, la seconda tipologia è decisamente più insidiosa: il phishing mirato.
Qui l’attaccante fa i compiti a casa; studia il sito aziendale, guarda il profilo LinkedIn (ed eventuali altre pagine Social), recupera informazioni su fornitori, clienti, fino ad arrivare persino a colleghi o amici della della vittima.
Magari, anche grazie a qualche tool disponibile online, riesce persino a scoprire quale sia il sistema di posta elettronica utilizzato all’interno dell’azienda (Microsoft 365, per citarne uno) e, da lì, sarà in grado di costruire un attacco di phishing “su misura”.
In ogni caso, indipendentemente dalla tipologia di attacco phishing (massimo o mirato), il messaggio che arriva a destinazione fa sempre leva sulle emozioni:
- urgenza
- curiosità
- paura (di perdere qualcosa)
- senso del dovere
- desiderio (di vincere un premio, ad esempio)
Quelle che ti ho elencato sono le emozioni che, il più delle volte, ci fanno compiere l’azione (desiderata da parte di chi ci sta attaccando).
Phishing: non è (solo) una questione di email
La parola “phishing” deriva dall’inglese fishing, pescare: l’esca è il messaggio, mentre il pesce è la persona che riceve il messaggio.
Il canale conta relativamente: si può ricevere un tentativo di phishing via SMS, WhatsApp, Messenger o LinkedIn…
Un attacco informatico di phishing non sfrutta solo l’e-mail.
Semplicemente, l’e-mail resta il canale più diffuso (e usato dalle persone) – in particolare all’interno delle aziende.
Alcuni esempi di phishing via e-mail
Di seguito, ti riporto due “classici” esempi di phishing via e-mail.
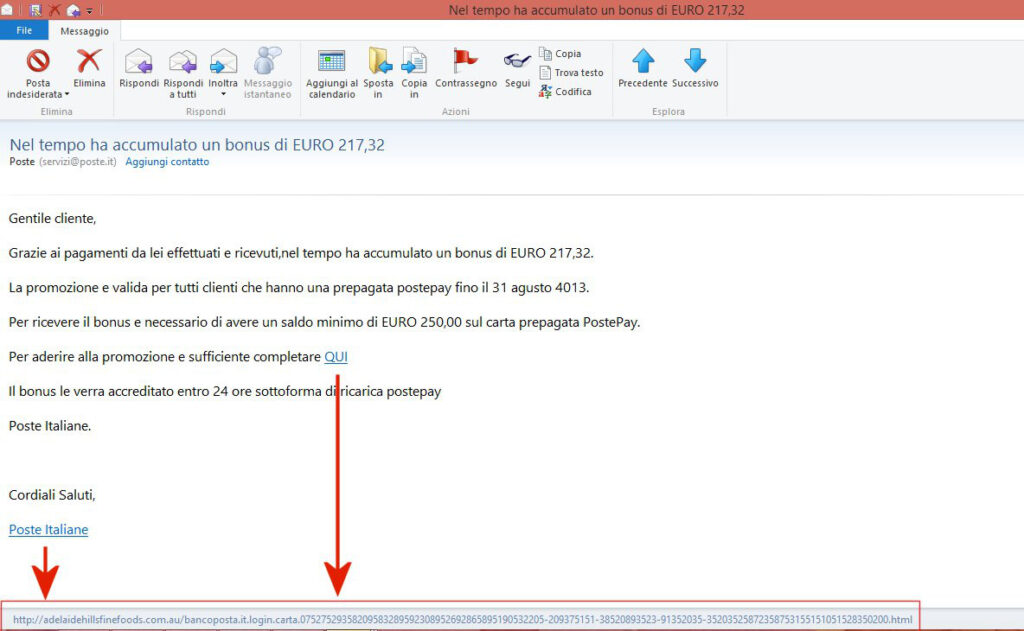
Nella prima, il messaggio proviene da un mittente apparentemente reale (servizi@poste.it) e contiene un link verso un sito fraudolente: basta guardare attentamente la URL in corrispondenza del link per accorgersi che il sito che si aprirà non sarà quello delle Poste.
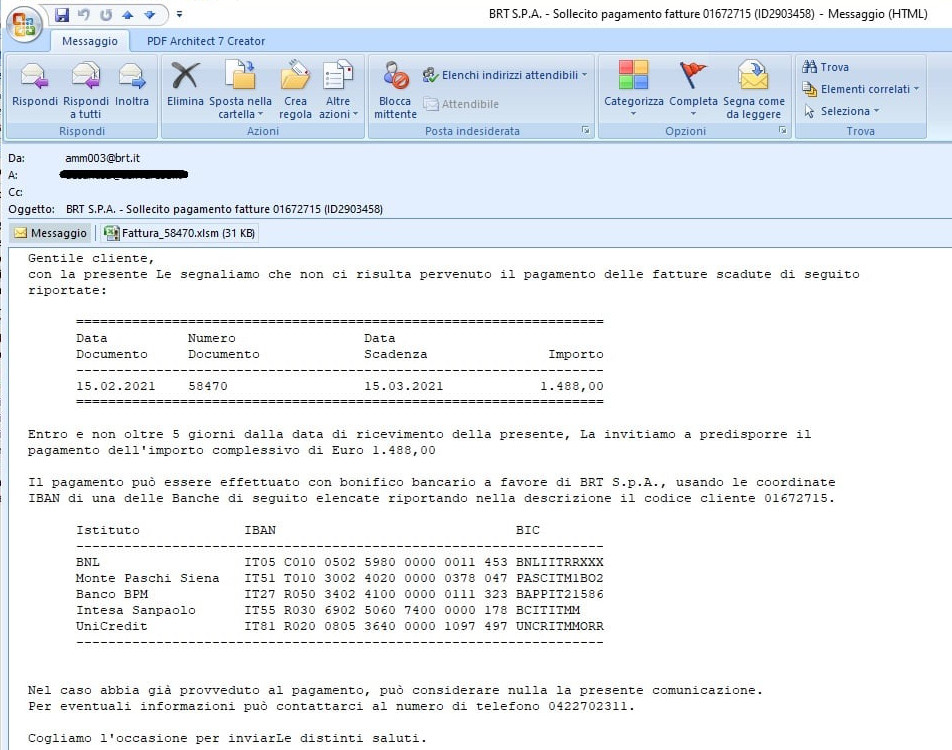
In questo secondo esempio di e-mail di phishing, invece, è presente un allegato malevolo.
Anche in questo caso, l’indirizzo del mittente sembra reale (amm003@brt.it) e il testo presente all’interno del messaggio devo ammettere sia strutturato decisamente bene.
E non ci sono errori ortografici!
Alcuni esempi di phishing via SMS
Un esempio molto comune di phishing via SMS (il cosiddetto smishing) sfrutta invece delle consegne.
Riceviamo un messaggio che segnala un apparente problema “urgente” con un pacco in pronta consegna.
Questo tipo di messaggi di phishing via SMS funzionano molto bene perchè (ormai) ci siamo tutti abituati ad effettuare acquisti online e quasi ogni settimana aspettiamo di ricevere qualcosa a casa dai corrieri più conosciuti.
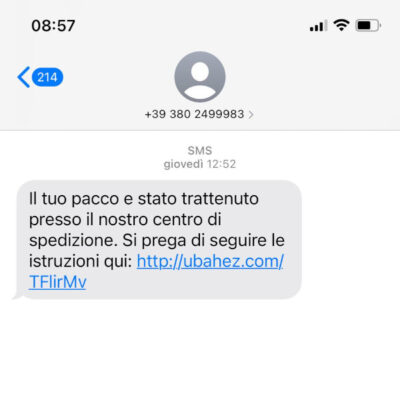
In questo caso, il link presente all’interno del messaggio SMS conduce su un sito graficamente molto simile a quello del (vero) corriere, chiedendoci di compiere poi un’azione:
- inserimento dell’indirizzo e-mail
- inserimento della password
- inserimento dei dati della carta di credito
- ecc
Una volta “abboccato”, il gioco è fatto (e anche la frittata!)
Phishing via e-mail: come riconoscere un messaggio sospetto
Ci sono alcuni elementi (ed alcuni segnali) a cui è importante porre SEMPRE la massima attenzione.
Il mittente, in primis.
A volte il nome del mittente visualizzato può sembrare corretto, ma è solo un’etichetta descrittiva: non dice nulla sulla reale identità di chi scrive.
Per questo motivo è bene verificare sempre l’indirizzo e-mail del mittente (non solo il nome visualizzato).
Ricorda, anche il dominio (del mittente) può trarre in inganno: può essere molto simile a quello originale (esempio: una lettera diversa, un trattino in più, ecc).
I link presenti all’interno del messaggio.
Prima di cliccare su un link presente all’interno di un messaggio, passaci sopra con il mouse (senza cliccare!) e controlla quale sia la URL di destinazione.
Anche in questo caso, presta la massima attenzione: in alcuni casi, le URL di destinazione potrebbero essere molto simili alle originali!
Le richieste presenti all’interno del messaggio.
Diffida sempre quando all’interno di un messaggio viene chiesto di confermare le proprie credenziali, i dati del proprio conto corrente o, addirittura, di disporre (con estrema urgenza) un bonifico.
Sono tutte richieste – seppur legittime – che, difficilmente, vengono fatte (davvero) via e-mail.
Il tono: le mail di phishing tendono a mettere fretta, a creare allarme, a fare pressione psicologica.
Un messaggio urgente (reale), solitamente, non ha questo carattere “minaccioso”.
Gli errori grammaticali, che una volta erano un indizio abbastanza affidabile, oggi lo sono molto meno: anche grazie alla diffusione dell’intelligenza artificiale, ormai queste e-mail sono scritte davvero bene!
Come difendersi dal phishing, senza illudersi che basti l’antivirus
Bisogna ammetterlo, non esiste un’unica soluzione contro il phishing: è una questione di strategia, articolata su più livelli.
Il primo, e con buone probabilità il più importante, è la formazione.
Come ti ho mostrato in precedenza, il bersaglio di un attacco di phishing non è la macchina ma l’uomo – e chi attacca tende a sfruttare le nostre “debolezze” e fare leva sulle nostre emozioni.
Per questo motivo è importante che le persone che quotidianamente utilizzano le postazioni di lavoro (accedendo a internet, ricevendo messaggi di posta elettronica, ecc) siano adeguatamente formate.
Credimi, non esiste uno strumento informatico in grado di sostituire questo aspetto.
Il secondo è la verifica.
Non bisogna aver paura di fare una telefonata, una domanda (ai colleghi o al proprio servizio IT) o in ogni caso di fare un controllo in più prima di compiere un’azione.
Assicurarsi che una mail, un SMS o un qualsiasi messaggio ricevuto all’interno delle tante piattaforme alle quali siamo connessi è la cosa migliore da fare, sempre.
Infine, ci sono poi tutte le misure “tecniche” più classiche, come ad esempio:
- l’utilizzo di password “robuste”
- l’autenticazione a due fattori
- l’aggiornamento periodico degli hardware, dei software e dei sistemi operativi
- la presenza di un backup (funzionante, per davvero)
E l’antivirus?
L’antivirus è importante, certo, ma solo fino a un certo punto.
Un buon antivirus è in grado di bloccare siti fraudolenti (noti), malware conosciuti, allegati pericolosi.
Ma se una persona inserisce – di propria spontanea volontà – la password (o i dati della propria carta di credito) all’interno di un sito compromesso, non c’è antivirus al mondo in grado di difenderci da un attacco di phishing!
Phishing: cosa rischia (davvero) un’azienda?
Quando un attacco di phishing va a segno, le conseguenze possono essere davvero pesanti:
- furto di credenziali
- accesso non autorizzato ai sistemi informatici (postazioni di lavoro, server, ecc)
- sottrazione di documenti e dati (personali, sensibili)
- ecc
Oltre al danno economico (diretto), pensa anche al danno reputazionale.
Come cambierebbe l’immagine di un’azienda agli occhi dei propri clienti, nel momento in cui dovessero scoprire che i propri dati personali sono stati sottratti (e magari anche diffusi sul dark web)?
Non solo.
In caso di furto di dati, l’azienda sarebbe anche tenuta a notificare il Data Breach al Garante della Privacy (così come previsto dal GDPR)…
Come puoi intuire, un (bel) problema che va ben oltre l’aspetto puramente informatico!